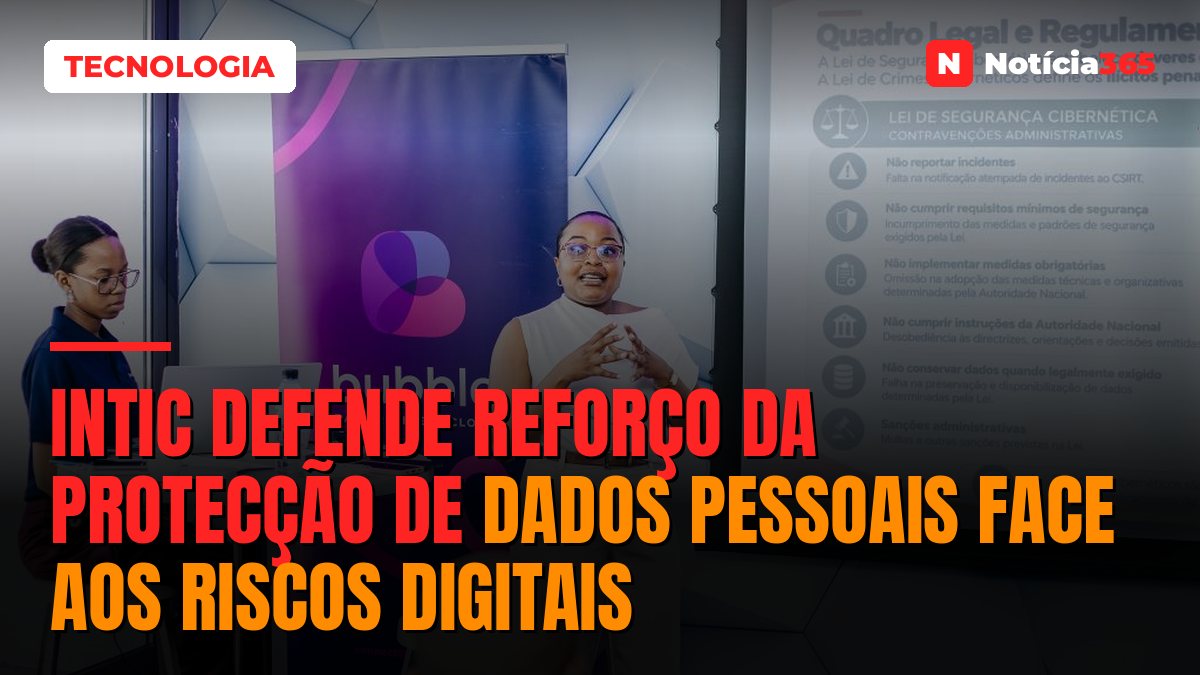
O novo quadro legal relativo aos centros de dados, serviços de computação em nuvem, segurança cibernética e crimes cibernéticos vem responder a questões fundamentais de protecção no uso das tecnologias de informação e comunicação (TIC), reforçando igualmente a salvaguarda dos direitos fundamentais, sobretudo no que diz respeito à privacidade, através da aprovação da Lei de Protecção de Dados Pessoais.
A posição foi defendida, hoje, em Maputo, por Thais Gomes, advogada e consultora no Instituto Nacional de Tecnologias de Informação e Comunicação (INTIC), durante o Media Briefing subordinado ao tema “Moçambique Digital: O que muda com as novas regras de Cloud e Cibersegurança”, promovido pelo Bubble Cloud Mozambique.
Relativamente à responsabilidade dos provedores e dos clientes em caso de incidentes de segurança cibernética, Gomes explicou que depende da natureza da ocorrência e das circunstâncias em que acontece.
Esclareceu que uma empresa ou um provedor de serviços electrónicos pode ser responsabilizado quando se comprovar que o incidente resultou do incumprimento das exigências regulatórias e dos critérios de segurança estabelecidos, sublinhando que nem todos os incidentes resultam de falhas das empresas, uma vez que estas também podem ser vítimas de ataques praticados por indivíduos mal-intencionados, mesmo cumprindo os requisitos de segurança exigidos.
Considerou, igualmente, importante saber como reportar as ocorrências, através da interacção com a Equipa Nacional de Resposta a Incidentes Cibernéticos (CSIRT).
Thais Gomes alertou ainda para a necessidade de maior conhecimento sobre o uso das tecnologias de informação e comunicação, destacando que, apesar dos benefícios que proporcionam, estas ferramentas também apresentam riscos, sobretudo porque existem indivíduos que procuram aproveitar-se não só das tecnologias, mas também da falta de conhecimento dos cidadãos sobre a sua utilização segura.